
« I’m not a robot », cette phrase bien connue quand on navigue sur internet est devenue commune dans la vie des habitués du Web. Tellement commune, que les pirates profitent de cette banalisation pour ouvrir la porte de vos systèmes. L’attaque ne date pas d’hier mais étant tombé dessus récemment, notamment par l’attaque de Brevo, j’ai trouvé cela intéressant de creuser un peu plus en détail le fonctionnement de celle-ci et d’en parler.
Captcha, ça sert à quoi ?
Completely Automated Public Turing test to tell Computers and Humans Apart
Traduction : Le but du captcha est de permettre de différencier un utilisateur humain, d’un robot qui naviguerait sur le Web. La vérification est d’autant plus pertinente dans un contexte ou le trafic automatisé couvre à lui seul 57% (Cloudflare) de la navigation sur Internet et constitue la population majoritaire sur la toile. Il est donc important, voir essentiel, pour les sites aujourd’hui de différencier les humains des robots, notamment pour des raisons de sécurité.
Globalement, un bot, diminutif de « robot », va être un programme conçu pour exécuter des tâches répétitives et précises. L’indexation des pages des sites web par les moteurs de recherches se fait par exemple par le biais de bots d’indexation qui vont parcourir Internet dans sa globalité pour inventorier les pages et les classifier en fonction de leur contenu. C’est sur ce principe que fonctionne la navigation web aujourd’hui. Néanmoins, les bots peuvent être utilisés à des fins malveillantes pour extraire du contenu de sites, effectuer des attaques par brute force ou encore mener des attaques DoS et DDoS pour provoquer des pannes sur les sites visés.
C’est pour contrer ces actions que les tests de Captcha ou reCaptcha ont été mis en place. Ces tests peuvent se présenter sous plusieurs formes :
- Textes déformés à retranscrire
- Reconnaissance d’images
- Case à cocher
- Evaluation du comportement utilisateur
- …
Les tests prennent des formes diverses et variées. Le tout est de faire la part des choses entre fiabilité du test et facilitation de l’expérience utilisateur.
Et ClickFix dans ce cas ?
L’attaque ClickFix vise à apporter une « solution » a des problèmes informatiques courants que pourraient rencontrer les utilisateurs. Baisse de performances, driver manquants, vous avez dû voir passer des banderoles vous signalant ces défauts. La base de l’attaque réside dans la volonté de l’utilisateur à suivre des instructions. D’autant plus quand il s’agit d’un élément dont il n’a pas la maitrise. Le Captcha est le relai parfait pour ça en se basant sur l’habitude que les utilisateurs du web ont aujourd’hui des tests reCaptcha. Ces tests étant variés et souvent différents en fonction des fournisseurs ou services, l’utilisateur standard a tendance à suivre mécaniquement les instructions affichées sur son écran.
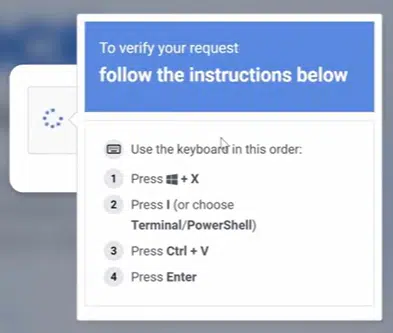
Pour se faire, les pirates déploient un code malveillant sur le site cible compromis. La portion de code en JavaScript va déclencher l’ouverture d’un faux captcha qui va présenter une liste d’instruction à l’utilisateur pour qu’il prouve son humanité. Par exemple, les instructions peuvent indiquer à l’utilisateur d’effectuer dans l’ordre les opérations suivantes (Plusieurs variantes existent néanmoins):
- Windows + X : Pour ouvrir le menu d’accès rapide
- I : Pour ouvrir le terminal de commande
- Ctrl + V : Pour coller la commande copier au préalable par le script
- Enter : Pour exécuter la commande malveillante
En coulisse, le code malveillant va copier une commande PowerShell dans le presse papier de l’utilisateur. L’attaque se déroule alors en deux temps, phase une, les instructions affichées à l’écran vont pousser l’utilisateur à coller la commande dans un terminal et exécuter la commande. Phase deux, la commande qui s’exécute va joindre le serveur de l’attaquant et effectuer les actions recherchées par celui-ci, bien souvent, le téléchargement du vrai logiciel malveillant et la compromission du poste.
L’attaque est d’autant plus efficace que les EDR et logiciels de sécurité sont contournés. Il ne s’agit pas d’un téléchargement direct mais d’une commande directement exécutée par l’utilisateur. Rendant l’action légitime d’une certaine façon du point de vue des logiciels de détection, il n’y a pas d’actions automatisés mais une action concrète de l’utilisateur. Cependant, elle laisse quand même des traces visibles et très exploitables :
- Clé de registre RunMRU (Historique de Win + R)
- Arborescence de processus anormale (Explore.exe > Powershell/mshta avec des arguments suspects)
- AMSI
- Connexions sortantes vers des domaines suspects
Pour se protéger de ce type d’attaque, il est important de se rappeler qu’aucuns sites, ni aucunes méthodes de vérification ne vous demandera d’exécuter des commandes dans votre terminal local. Les vérifications s’effectuent toujours du côté navigateur sans interaction directe avec les outils locaux de votre ordinateur.
Cas concret, l’attaque Brevo
Il y a quelques jours, cette attaque a pu être expérimenté par le fournisseur d’outils Marketing Brevo. Les attaquants ont initialement compromis une de leur clé API Cloudflare, émise sur une longue durée et codée en dur dans le code source de l’application. La récupération de cette clef a permis aux pirates de modifier des scripts JavaScript fournis par Brevo par le biais d’un worker malveillant. L’impact est allé au delà de Brevo quand les attaquants ont profité de la clé pour injecter un Worker (un outil permettant d’exécuter du code directement chez le CDN), leur permettant de modifier à la volée les réponses de Cloudflare et de cette façon, modifier des scripts d’intégration de Brevo sur l’ensemble des clients utilisant la solution. Toutes les requêtes récupérant le contenu sur Cloudflare ont donc été infectées par ce Worker et ont par conséquent fournies le script malveillant. De plus, le worker supprimait des en-têtes de sécurité comme la « Content-Security-Policy » avant que le contenu n’atteigne les utilisateurs.
Résultat : l’ensemble des sites utilisant le script d’intégration de Brevo, par exemple pour les formulaires d’envoi de mail, chat, suivi marketing ont vu apparaitre une fausse page de vérification Cloudflare lors de la navigation des utilisateurs sur ceux-ci. Les sites en question n’ont pas été compromis, mais le script chargé à partir de ceux-ci l’était. On peut voir dans le cas présent une belle attaque par Supply Chain ou dans l’absolu le client final n’était pas compromis, mais son fournisseur l’était.
Fait marquant, le comportement du script changeait sur les sites WordPress. Lorsqu’il détectait qu’un administrateur était connecté, Le script essayait d’installer un plugin « Web Media Optimizer » qui se masquait des extensions installées et permettait au pirate d’acquérir un accès persistant sur les sites WordPress qui étaient à leur tour compromis.
Conclusion
Sur le plan technique on peut implémenter des garde-fous utiles pour réduire le risque associé à ces attaques :
- Désactivation de l’exécution pour les utilisateurs standards : la séquence échoue dès la première étape par l’impossibilité d’ouvrir un terminal
- AppLocker/WDAC
- Règles ASR de Defender qui vont bloquer les scripts obfusqués et les lancements de processus suspects
- Blocage des outils légitimes utilisés par les attaquants
- Filtrage du DNS pour empêcher la commande initiale de joindre le serveur de l’attaquant.
- Surveiller les signaux faibles dans l’EDR/SIEM : RunMRU, PowerShell lancé depuis explorer.exe avec des arguements encodés
Cependant, ces mesures techniques restent beaucoup liés au monde de l’entreprise. A titre personnel, nn utilisateur standard ne mettra que très rarement ces protections en place. La menace grandissante de cette attaque va de pair avec l’efficacité redoutable de son exécution. Au final, il est plus facile de jouer sur le facteur humain que de rechercher des failles dans les codes et/ou configurations. Le principe de base à retenir est au final qu’aucune vérification anti-robot ne vous demandera jamais d’ouvrir une fenêtre d’exécution ou un terminal